การเซ็นเอกสารออนไลน์ช่วยให้ธุรกิจทำงานได้รวดเร็วขึ้น แต่ก็อาจกลายเป็นช่องทางให้มิจฉาชีพหลอกขโมยข้อมูลได้เช่นกัน ล่าสุด Zoho Sign เผยแพร่คำแนะนำเกี่ยวกับการรับมือกับการหลอกลวงผ่านลิงก์เซ็นเอกสารอิเล็กทรอนิกส์ (E-signature Phishing) โดยเน้นให้ผู้ใช้งานตรวจสอบลิงก์และอีเมลให้รอบคอบก่อนดำเนินการทุกครั้ง เพื่อป้องกันข้อมูลสำคัญขององค์กรรั่วไหล
มิจฉาชีพหลอกผ่านลิงก์เซ็นเอกสารได้อย่างไร?
Phishing คือการหลอกลวงโดยแอบอ้างเป็นบุคคลหรือองค์กรที่น่าเชื่อถือ ผ่านอีเมล ข้อความ โทรศัพท์ หรือเว็บไซต์ปลอม เพื่อให้เหยื่อเปิดเผยข้อมูลสำคัญ เช่น ชื่อผู้ใช้ รหัสผ่าน หรือข้อมูลส่วนบุคคล รวมถึงอาจหลอกให้ดาวน์โหลดไฟล์ที่เป็นอันตราย
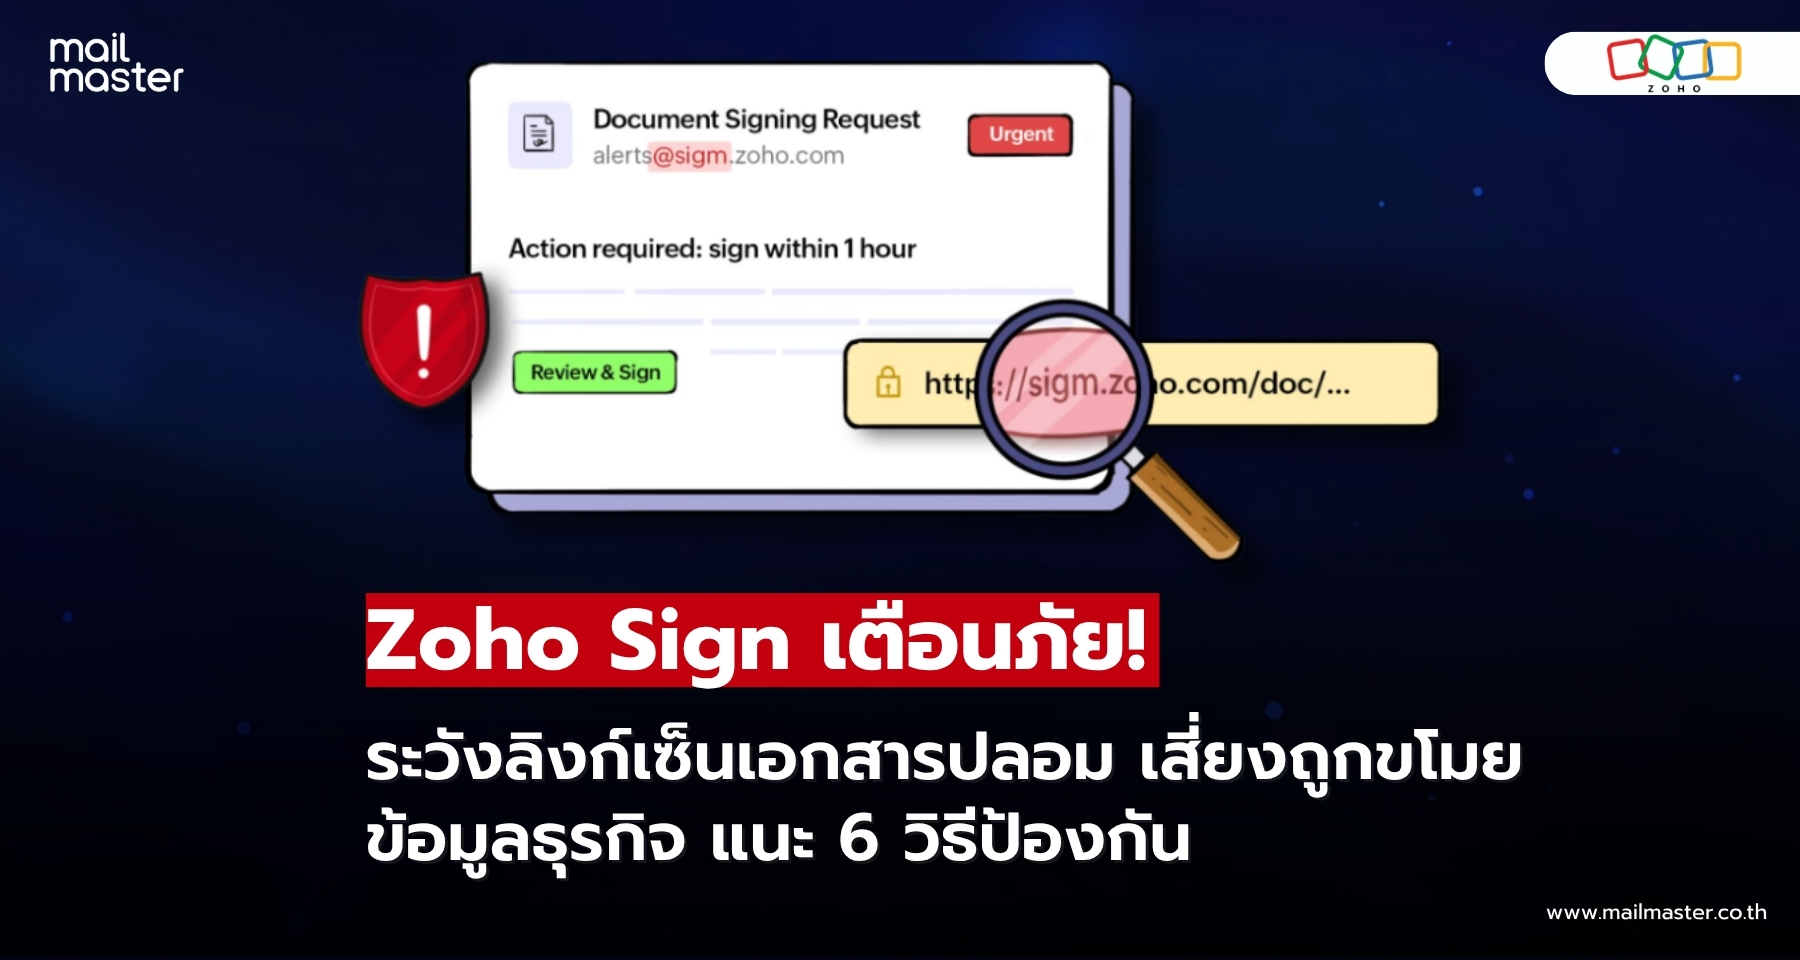
ตัวอย่างที่พบได้คือ ผู้ใช้งานได้รับอีเมลแจ้งให้เซ็นเอกสารโดยระบุว่าเป็นเรื่องเร่งด่วน พร้อมปุ่มให้คลิกเพื่อเริ่มเซ็นเอกสารทันที ลิงก์อาจดูคล้ายเว็บไซต์จริงของ Zoho Sign แต่มีการสะกดชื่อโดเมนผิด เช่น sigm.zoho.com แทน sign.zoho.com
หากผู้ใช้ไม่ทันสังเกตและคลิกลิงก์ดังกล่าว ก็อาจถูกนำไปยังเว็บไซต์ปลอมที่สร้างขึ้นเพื่อหลอกเอาข้อมูลได้ ดังนั้น แม้อีเมลจะดูเป็นทางการหรือมีข้อความเร่งด่วน ก็ไม่ควรรีบคลิกโดยไม่ตรวจสอบให้แน่ใจก่อน
6 วิธีป้องกันภัยจากลิงก์เซ็นเอกสารปลอม
Zoho แนะนำให้ผู้ใช้งานและองค์กรเพิ่มความระมัดระวังในการรับและเซ็นเอกสารออนไลน์ โดยมีแนวทางสำคัญดังนี้
1. ตรวจสอบ URL ให้ละเอียดก่อนคลิก
สังเกตการสะกดชื่อโดเมนให้ถูกต้อง เพราะเว็บไซต์ปลอมอาจใช้ตัวอักษรที่คล้ายกับเว็บไซต์จริง โดยลิงก์สำหรับลงนามผ่าน Zoho Sign จะใช้โดเมนที่ขึ้นต้นด้วย sign.zoho. ตามศูนย์ข้อมูลที่ให้บริการ เช่น sign.zoho.com หรือ sign.zoho.eu ควรตรวจสอบโดเมนเต็มทุกครั้ง
2. ตรวจสอบอีเมลผู้ส่ง ไม่ดูแค่ชื่อที่แสดง
ชื่อผู้ส่งสามารถตั้งให้ดูน่าเชื่อถือได้ จึงควรตรวจสอบที่อยู่อีเมลจริง และเลื่อนเมาส์ไปวางบนลิงก์เพื่อดูปลายทางก่อนคลิก โดยไม่ต้องเปิดลิงก์นั้น
3. อย่าดาวน์โหลดไฟล์หรือกรอกรหัสที่ผิดปกติ
Zoho Sign ระบุว่า บริการจะไม่ขอให้ผู้ใช้ดาวน์โหลดไฟล์เพื่อลงนามเอกสาร หรือกรอกรหัสตัวอักษรและตัวเลขเพื่อเซ็นเอกสาร หากพบคำขอในลักษณะนี้ ควรหยุดดำเนินการและตรวจสอบก่อน
4. ดาวน์โหลดแอปจากร้านค้าอย่างเป็นทางการ
หากต้องการติดตั้งแอป Zoho Sign ควรดาวน์โหลดจาก Mac App Store, Apple App Store, Google Play หรือ Microsoft Store ตามอุปกรณ์ที่ใช้งาน หลีกเลี่ยงการติดตั้งแอปจากลิงก์หรือแหล่งที่ไม่รู้จัก
5. ไม่เปิดเผยข้อมูลส่วนตัวโดยไม่จำเป็น
หลีกเลี่ยงการส่งข้อมูลส่วนบุคคลผ่านเอกสารหรือช่องทางที่ไม่น่าเชื่อถือ เว้นแต่ผู้ส่งจะกำหนดวิธีตรวจสอบตัวตนของผู้ลงนามที่เหมาะสมไว้แล้ว
6. สร้างความตระหนักด้านความปลอดภัยให้พนักงาน
องค์กรควรจัดอบรมให้พนักงานรู้จักรูปแบบอีเมลหลอกลวง วิธีตรวจสอบลิงก์ และขั้นตอนรายงานเหตุการณ์ เพื่อช่วยลดความเสี่ยงจากข้อมูลรั่วไหลภายในองค์กร
Zoho Sign มีเครื่องมืออะไรช่วยเพิ่มความปลอดภัย?
นอกจากการระมัดระวังของผู้ใช้งานแล้ว Zoho Sign ยังมีเครื่องมือที่ช่วยให้องค์กรบริหารจัดการความปลอดภัยในการลงนามเอกสารได้ดีขึ้น ได้แก่
-
Multi-Factor Authentication (MFA): เพิ่มขั้นตอนการยืนยันตัวตน เพื่อช่วยป้องกันการเข้าถึงบัญชีโดยไม่ได้รับอนุญาต
-
Encryption: การเข้ารหัสข้อมูลเพื่อช่วยปกป้องข้อมูลในกระบวนการทำงาน
-
Audit Trails: บันทึกประวัติการดำเนินการที่เกี่ยวข้องกับเอกสาร ช่วยให้ตรวจสอบย้อนหลังได้
-
Timestamping: ประทับเวลาเพื่อช่วยยืนยันช่วงเวลาที่เกี่ยวข้องกับการลงนาม
-
การกำหนดสิทธิ์ผู้ดูแลระบบและผู้ใช้งาน: จำกัดการเข้าถึงให้เหมาะสมกับหน้าที่และความจำเป็นของแต่ละบุคคล
หากเผลอคลิกลิงก์ปลอม ควรทำอย่างไร?
หากสงสัยว่าบัญชีของคุณอาจถูกโจมตีผ่านลิงก์เซ็นเอกสารปลอม Zoho แนะนำให้ดำเนินการดังนี้
-
หยุดใช้งานลิงก์ทันที และอย่ากรอกข้อมูลเพิ่มเติมในเว็บไซต์ที่น่าสงสัย
-
เปลี่ยนรหัสผ่านโดยเร็ว โดยเฉพาะบัญชีที่มีการกรอกข้อมูลลงในเว็บไซต์ปลอม และบัญชีอื่นที่ใช้รหัสผ่านเดียวกัน
-
ตรวจสอบความผิดปกติของบัญชีและอุปกรณ์ เช่น ประวัติการเข้าสู่ระบบหรือกิจกรรมที่ไม่รู้จัก พร้อมสแกนตรวจสอบความปลอดภัยของอุปกรณ์
-
แจ้งทีม IT หรือผู้ดูแลระบบขององค์กร เพื่อประเมินความเสี่ยงและดำเนินการป้องกันเพิ่มเติม
-
รายงานเว็บไซต์หรืออีเมลหลอกลวงให้ Zoho ทราบ ผ่านช่องทางรายงานการใช้งานในทางที่ผิดของ Zoho Sign
สรุป
การใช้ระบบลายเซ็นอิเล็กทรอนิกส์ช่วยเพิ่มความสะดวกและลดขั้นตอนการทำงานของธุรกิจ แต่ความปลอดภัยยังต้องอาศัยทั้งเทคโนโลยีและพฤติกรรมของผู้ใช้งาน
สิ่งสำคัญคือ อย่าเชื่อถืออีเมลเพียงเพราะมีชื่อแบรนด์หรือข้อความเร่งด่วน และอย่ากรอกข้อมูลสำคัญก่อนตรวจสอบเว็บไซต์ให้แน่ใจ ควบคู่กับการเปิดใช้ MFA การกำหนดสิทธิ์เข้าถึง และการอบรมพนักงานอย่างสม่ำเสมอ เพื่อช่วยลดความเสี่ยงจากการโจมตีทางไซเบอร์
ที่มา zoho